Security Watchtower
Advisories and incident analysis.
Page 14 of 61
Active Exploitation Alert
Active Exploitation Alert: Critical Oracle E-Business Suite CVE-2026-46817 Vulnerability Targeting Oracle Payments Module
Cybersecurity Incident Analysis
Polymarket Supply-Chain Attack Analysis: $3 Million Cryptocurrency Theft via Compromised Third-Party Dependency
Cybersecurity Incident Analysis
Klue Supply Chain Breach Exposes OAuth Tokens and Salesforce Data in Multi-Stage Cybersecurity Incident (June 2026)
Cybersecurity Incident Analysis
KDDI Email System Breach Exposes Up to 14.2 Million Credentials Across Six Japanese ISPs
CVE Analysis Center
CVE-2026-53325: Critical Linux Kernel AMD64 AGP Driver Vulnerability Leads to Virtualization Denial of Service (DoS)
CVE Analysis Center
CVE-2026-13538: Command Injection Vulnerability in Wavlink WL-NU516U1-A Wireless Adapter (M16U1_V240425)
CVE Analysis Center
CVE-2026-13537: Critical CSRF Vulnerability in CodeAstro Human Resource Management System 1.0 – Analysis and Mitigation Guidance
CVE Analysis Center
CVE-2026-13536: Reflected XSS Vulnerability in GotoHTTP Remote Access Platform (reg.12x Endpoint) Analysis and Mitigation
Active Exploitation Alert
Active Phishing Campaign Exploits Calendly and Photo ZIP Files to Target Hotels with Node.js Malware – Microsoft Alerts Hospitality Sector
Active Exploitation Alert
Active Exploitation Alert: Miasma Malware Campaign Targets npm Packages and GitHub Actions in Major Supply Chain Attack
Active Exploitation Alert
Active Exploitation Alert: Cisco CUCM CVE-2026-20230 SSRF-RCE Flaw Weaponized Within 24 Hours of Disclosure
Active Exploitation Alert
FortiBleed Credential Harvesting Campaign: Active Exploitation of FortiGate Firewalls Compromises Over 110 Million Credentials
Technology
GitHub Actions Updates Checkout to Block Forked Pull Request Supply Chain Attacks in CI/CD Workflows
CVE Analysis Center
CVE-2026-1606: Code Injection Vulnerability in GitLab CE/EE Snippets – Affected Versions, Risks, and Remediation Steps
CVE Analysis Center
CVE-2026-13311 Analysis: High-Severity Denial of Service Vulnerability in Node.js shell-quote Package (Versions ≤1.8.4)
CVE Analysis Center
CVE-2026-10086: High-Severity XSS Vulnerability in GitLab Enterprise Edition Analytics Dashboard – Analysis, Impact, and Mitigation Steps
CVE Analysis Center
CVE-2026-0934: Incorrect Authorization Vulnerability in GitLab EE Allows Unauthorized Management of Protected Environments
CVE Analysis Center
Critical CVE-2026-39118 Vulnerability in macOS Allows Users to Disable Kandji MDM and CrowdStrike EDR Security Agents
Active Exploitation Alert
Cisco Catalyst SD-WAN Zero-Day CVE-2026-20245 Actively Exploited for Root Access and Management Plane Compromise
Active Exploitation Alert
Active Exploitation Alert: Stealthy Mistic Backdoor Targets Enterprise Networks via KongTuke Ransomware Access Broker
Active Exploitation Alert
Active Exploitation Alert: Cisco Catalyst SD-WAN Zero-Day (CVE-2026-20245) Enables Root Access via Authenticated File Upload Exploit
General News
2026 FIFA World Cup Digital Platforms Face Surge in Sophisticated Cyber Threats and Fraud
Technology
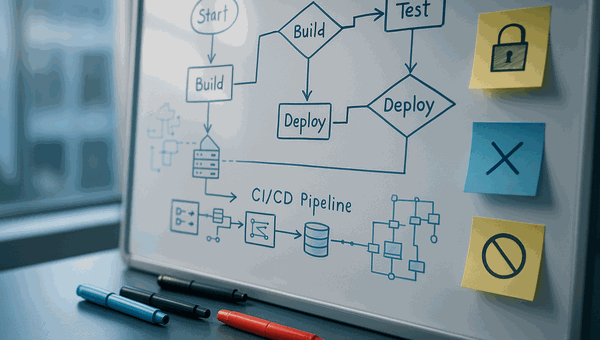
GitHub Actions Enhances CI/CD Security: actions/checkout v7 Blocks Common Pwn Request Attack Patterns
Cybersecurity Incident Analysis